
API — это интерфейс, через который с вашей веб-системой общаются другие программы: мобильное приложение, сайт, партнёрские сервисы, интеграции. Если API спроектирован хорошо, к системе легко подключать новые каналы; если плохо — каждое изменение ломает клиентов и требует переделок. Ключ к «хорошо» — заранее зафиксированный контракт.
Ниже — как мы проектируем REST API для индивидуальной веб-системы, чтобы он спокойно жил рядом с мобильным приложением и внешними интеграциями.
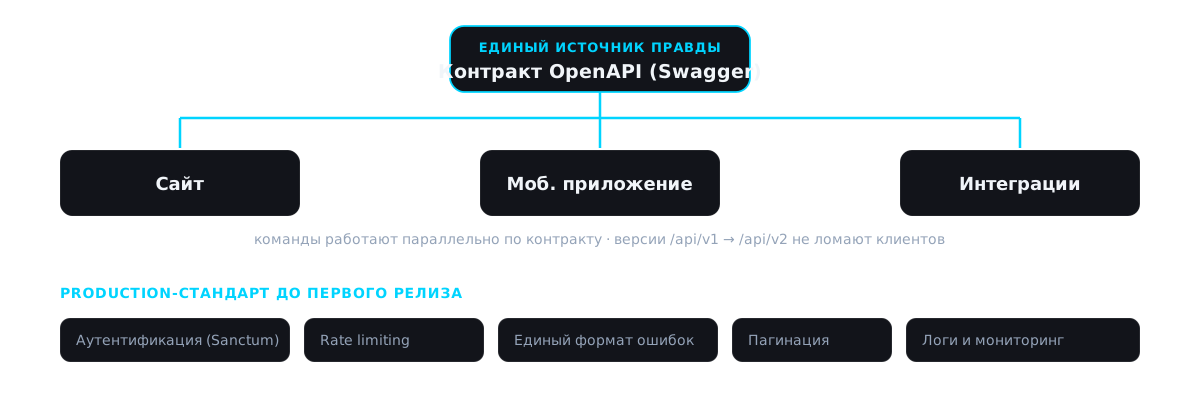
Контракт первичен: сначала договор, потом код
API-контракт — это описание эндпоинтов, форматов запросов и ответов и кодов ошибок, с которым согласны все стороны до начала разработки. Мы описываем его в формате OpenAPI (Swagger). Это даёт два эффекта:
- Параллельная работа. Фронтенд и мобильная команда пишут код по контракту, не дожидаясь готового бэкенда — на заглушках (моках).
- Единый источник правды. Документация не расходится с реальностью, потому что генерируется из того же контракта.
Версионирование: не ломать тех, кто уже подключился
Как только API используют реальные клиенты (например, выпущенное мобильное приложение), менять его «на живую» нельзя — старые версии приложения перестанут работать. Поэтому версию закладывают сразу, обычно в URL: /api/v1/, /api/v2/. Старая версия продолжает работать, пока все клиенты не перейдут на новую, а заголовки о снятии с поддержки (deprecation) заранее предупреждают о её отключении.
Что входит в production-стандарт API
Публичный API — это не просто набор эндпоинтов. Минимальный набор, который мы закладываем до первого релиза:
| Механизм | Зачем |
|---|---|
| Аутентификация (Laravel Sanctum / Passport) | токены для приложений и сторонних клиентов |
| Rate limiting (ограничение частоты) | защита от перегрузки и злоупотреблений |
| Единый формат ошибок | предсказуемая обработка на стороне клиента |
| Пагинация и фильтрация | ответы не «раздуваются» на больших объёмах |
| Логирование и мониторинг времени ответа | видно проблемы до жалоб пользователей |
Для аутентификации в Laravel есть штатные решения: Sanctum — для токенов SPA и мобильных приложений, Passport — для полноценного OAuth2, когда к API подключаются сторонние разработчики.
Принципы, которые упрощают жизнь клиентам
- Предсказуемые URL и методы — GET для чтения, POST/PUT/PATCH для изменений, DELETE для удаления.
- Осмысленные коды статуса — 200/201, 400 при ошибке валидации, 401/403 при доступе, 404, 422.
- Стабильные форматы — не менять структуру ответа в рамках одной версии.
- Идемпотентность там, где важно, — повторный запрос не создаёт дубль.
Чек-лист API для веб-системы
- Контракт описан в OpenAPI до старта разработки.
- Заложено версионирование (например, /api/v1/).
- Настроены аутентификация (Sanctum/Passport) и rate limiting.
- Единый формат ошибок и осмысленные коды статуса.
- Есть пагинация, логирование и мониторинг.
- Документация генерируется из контракта и не устаревает.
Хороший API опирается на чистую архитектуру системы и работает в связке с правами доступа. Нужна веб-система с надёжным API под мобильное приложение или интеграции — вот разработка индивидуальной веб-системы.